Digitale Häfen brauchen mehr Sicherheit
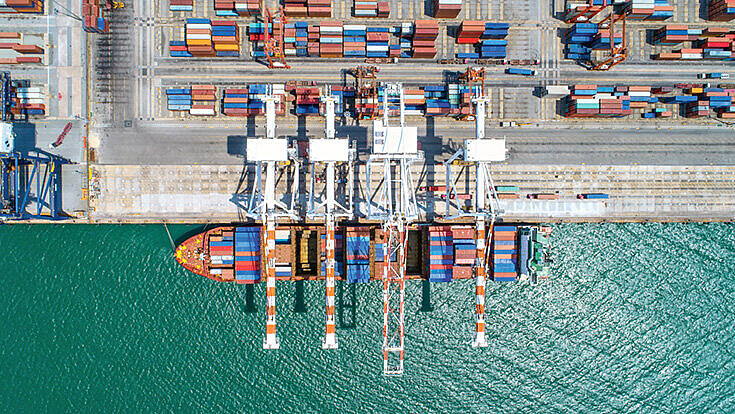
In modernen Häfen wird der Umschlag elektronisch gesteuert. Das bietet Kriminellen Angriffsflächen für Manipulationen (Foto: Shutterstock)
Hunderprozentige Sicherheit wird es beim Warenumschlag nicht geben können (Foto: Photostriker)
Mit zunehmender Digitalisierung wächst die Gefahr von Cyber-Angriffen. Ein Konsortium aus Wirtschaft und Wissenschaft entwickelt unter Beteiligung der Universität Bremen ein System für das Risikomanagement von Informations- und Kommunikationstechnologien in Häfen.
Ein Fall aus Antwerpen hat 2013 Schlagzeilen gemacht: Regelmäßig verschwanden aus dem Hafen Container aus Südamerika. Wenn die Besitzer sie abholen wollten, waren sie schon weg. In den Boxen waren Drogen versteckt. Die Schmuggler hatten sich in die Computer von Hafenunternehmen gehackt und konnten die Fracht so vorzeitig zur Abholung freistellen. Die Bande schickte einen Lkw-Fahrer, noch bevor der vom Eigentümer beauftragte Fahrer kam.
Der Hafen zog daraufhin Konsequenzen. „Er hat viel in die Verbesserung seiner IT-Sicherheit investiert“, sagt Rainer Müller vom Institut für Seeverkehrswirtschaft und Logistik in Bremerhaven. In modernen Häfen wird der gesamte Umschlag mittlerweile elektronisch gesteuert. „Kriminelle Banden können so IT-Schwachstellen ausnutzen, um Abläufe zu manipulieren oder um an Informationen heranzukommen“, so Müller. Er ist Leiter des vom Bundesforschungsministerium mit 1,3 Millionen Euro geförderten Projektes „Portsec“, das mögliche Angriffspunkte in Hafentelematik-Systemen aufspüren soll.
„Häfen sind nicht nur ein Umschlagplatz für Güter, sondern auch Datendrehscheiben“, sagt Karsten Sohr vom Technologie-Zentrum Informatik und Informationstechnik der Uni Bremen, das am Projekt beteiligt ist. „Reeder, Spediteure, Zoll und Hafenamt kommunizieren auf einer gemeinsamen IT-Plattform.“ Das habe viele Vorteile, berge aber auch Risiken. Saboteure könnten durch einen illegalen Zugang zu den Daten die Infrastruktur sogar komplett lahmlegen – mit Folgen für Hafenakteure bis hin zu den Verbrauchern.
„Perfider ist es allerdings, wenn nur ein, zwei Daten verändert werden“, sagt Frank Arendt, Dozent im Sicherheitsstudiengang ISSM an der Hochschule Bremerhaven und ISL-Geschäftsführer. Das falle zunächst gar nicht auf. Aus einem Kaffee-Container aus Kolumbien – einem der größten Drogenanbau-Länder weltweit – wird per Mausklick einer aus den USA. „Damit senkt der Schmuggler die Wahrscheinlichkeit, dass der Zoll den Container durchleuchtet oder öffnet“, sagt Arendt. Denn die Behörde kann bei der Vielzahl der umgeschlagenen Ware nur Stichproben vornehmen.
Das Projektkonsortium aus Wirtschaft und Wissenschaft untersucht, wie Hafentelematik-Systeme künftig automatisch auf Schwachstellen getestet werden können, um diese dann auszuschalten. Vor allem die Kommunikationsschnittstellen nach außen bergen potenzielle Gefahren. „Diese Zugänge müssen ausreichend gesichert sein“, betont Karsten Sohr. Die Ergebnisse des Projekts sollen auch dazu genutzt werden, um Zertifizierungen für Hafentelematik-Systeme anzubieten.
Wie einfach es ist, sich in Hafendaten zu hacken, hat Martin Rösler vom IT-Sicherheitsanbieter Trend Micro erfahren. Nach eigenen Angaben gelang es ihm, sich im kalifornischen Seehafen Oakland Zugang auf das Display eines Containerbrücken-Führers zu verschaffen. „Innerhalb von fünf Minuten war ich im Steuersystem“, so Rösler, „das war relativ einfach.“ In Häfen gebe es zu viele Akteure mit unterschiedlichen Interessen. Hundertprozentige Sicherheit werde es deshalb nie geben.
Oft nutzen Kriminelle nicht nur IT-Sicherheitslücken, sondern versuchen, mit der Gutgläubigkeit von Beschäftigten an Daten zu gelangen. Sohr erklärt, wie das geht: „In sozialen Netzwerken wird eine Person ausspioniert. Wenn dort Bilder vom letzten Urlaub gepostet werden, verschickt der Kriminelle eine Mail mit persönlicher Anrede und dem Hinweis, dass man sich im Urlaub kennengelernt habe und im Anhang ein Foto von beiden sei.“ Klickt das Opfer auf die Datei, ist das Trojanische Pferd im System des Arbeitgebers platziert. „Da nützt es nur, die Mitarbeiter besser zu schulen“, betont Sohr.
In Antwerpen hatten die Kriminellen einen solchen Angriff auch versucht; er flog auf. Dann brachen sie in ein Büro ein und installierten kleine Geräte, Keylogger, an Computern, womit alle Tastaturanschläge von außen mitverfolgt werden konnten. „So kannten sie Benutzername und Passwort und konnten Abholungsprozesse für die Container verändern“, sagt Rainer Müller. So einen Angriff abzuwehren sei schwierig. „Wenn die Kennwörter bekannt sind, nützt die beste Sicherheitssoftware nichts.“ fab/jab
BT_K_GrdTxtSpitz